
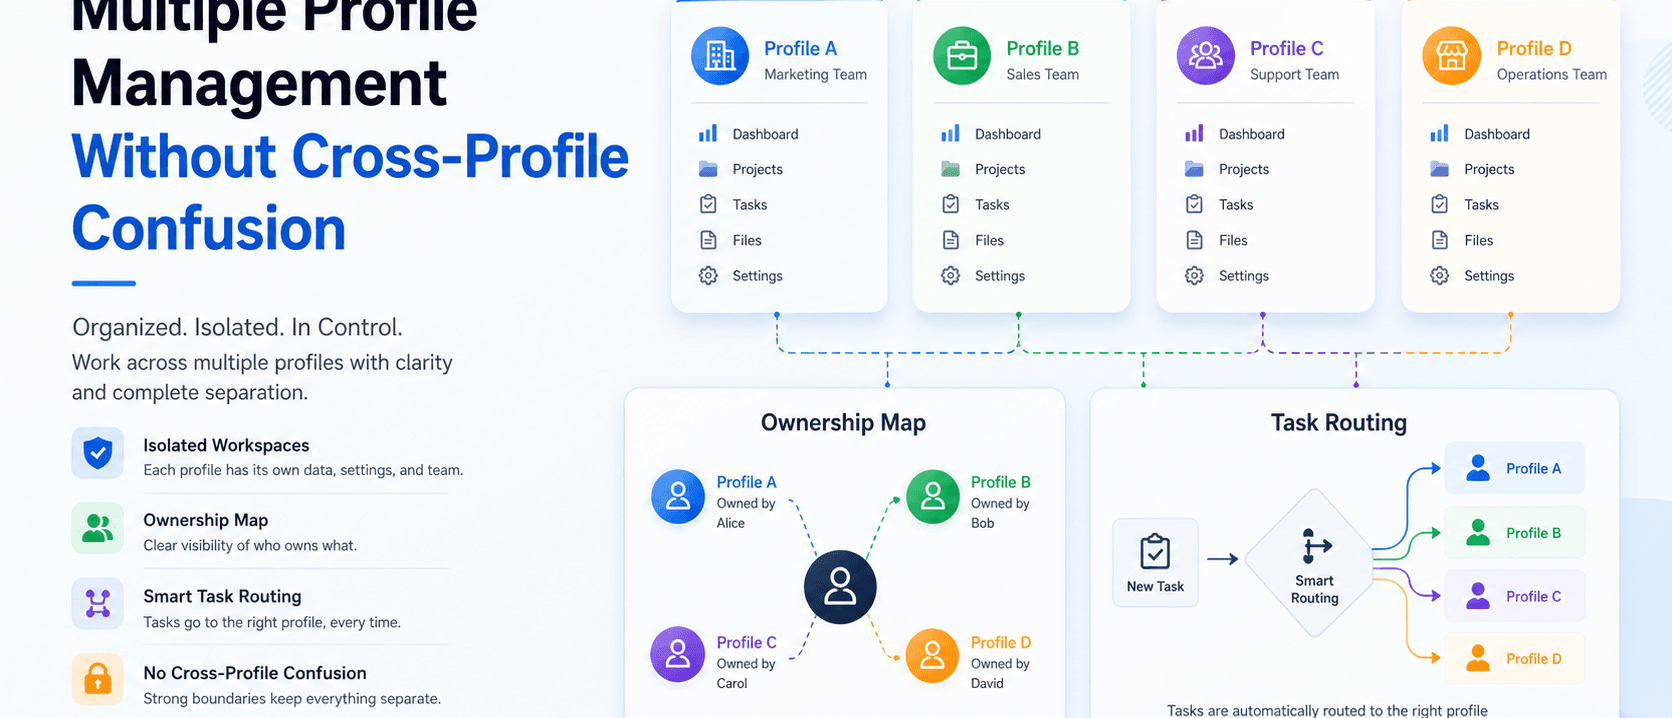
核心要点
- 多 Profile 管理是一套分离已批准工作区的运营模型,不是绕过平台规则的捷径。
- 每个 Profile 需要声明用途、具名负责人、允许的任务范围与恢复记录。
- 团队通过有意把任务分配到 Profile,并在切换环境前复盘异常,来避免混淆。
多 Profile 管理帮助团队保持无关工作区彼此独立。一个 Profile 可以代表已批准的角色、客户、品牌、市场、测试上下文或工作流。实际目标很简单:操作员在打开环境前就知道任务属于哪个环境;出错时,管理者能看到下一步动作由谁负责。
问题往往从 Profile 变成匿名容器开始。如果人们随便使用碰巧可用的工作区,任务证据就会与任务记录脱节,交接变得不可靠,访问复盘也更难。团队或许仍能完成常规工作,却无法自信解释异常期间发生了什么。
安全原则早已成熟。OWASP Authorization Cheat Sheet 建议最小权限与一致的授权检查。NIST SP 800-53 包含访问强制与账号管理控制。多 Profile 管理把这些理念落到日常运营:使用最小已批准工作区范围、维持归属,并复盘访问变更。
对运营团队而言,多 Profile 管理意味着什么
这个术语不必等于「很多账号」。Profile 首先是运营边界。它定义环境用途、允许哪些任务类型、哪些角色可以使用,以及证据应记录在哪里。有些团队用 Profile 做浏览器侧工作;另一些用它分离移动执行、客户队列或质量保障任务。
| Profile 属性 | 为什么存在 | 示例 |
|---|---|---|
| Profile 引用 | 标识已批准工作区 | client-north-content-01 |
| 业务用途 | 防止含糊复用 | 某个已声明工作流的内容复盘 |
| 授权角色 | 限制谁能进入 | 社群经理与指定备份 |
| 任务范围 | 定义允许的工作 | 复盘已批准帖文并记录反馈 |
| 证据位置 | 保留审计上下文 | 任务记录与已批准文档引用 |
| 恢复负责人 | 让异常可行动 | 访问由运营负责人,内容由编辑 |
Profile 标签应稳定且可读。它不应包含密码、客户细节,或对环境能力的误导描述。标签应给团队足够上下文以选择正确工作区,同时不暴露敏感数据。
从 Profile 清单开始
在创建更多 Profile 之前,先盘点已在使用的那些。很多团队会发现两个 Profile 服务同一用途、旧工作区仍有访问权限,或某个 Profile 没有当前负责人。清单不是无效忙碌,而是团队减少意外跨 Profile 工作的方式。
对每个 Profile,记录用途、状态、当前负责人、备份负责人、最近一次访问复盘、允许的应用,以及关联的操作规程。标记临时、停用或待退役的 Profile。不要仅因项目结束就删除记录;保留足够历史以理解过去的任务证据,再按文档化的留存策略移除访问。
这也是把每个工作区链接到团队多账号管理视图的好时机。目标不是更大的看板,而是在工作请求、其授权 Profile 与结果负责人之间建立可靠映射。
打开 Profile 前先分配任务
一条简单规则能防止大多数 Profile 混淆:在操作员开工前分配任务及其环境。任务记录应写明 Profile 引用、当前负责人、预期结果、证据要求与停止条件。
例如,内容复盘任务可分配给 brand-video-review-02,以编辑为当前负责人。预期结果是批准或记录修订请求。停止条件是任何需要法务、产品或客服介入的问题。操作员不应只因另一个 Profile 看起来相似或有活跃会话就切换过去。
如果任务被移动,记录原因。当工作区不可用、负责人换班或范围变化时,移动可以合理。关键的是下一个人能看到决策。静默切换会让 Profile 清单变成一份不可信的列表。
使用匹配 Profile 用途的访问规则
并非每个 Profile 都需要相同访问。给内容复盘者复盘所需权限;给支持角色已批准跟进所需工具。不要用给所有人最高访问级别来解决覆盖缺口。
使用具名角色、临时覆盖窗口与定期访问复盘。当有人换团队时,移除不再匹配其角色的访问。当承包商完成项目时,关闭临时分配,并复盘是否仍有未结任务。这些步骤让操作员不可用或意外动作需要调查时,恢复更快。
对浏览器侧工作,设备隔离有助于保持工作区边界可见。它不能替代授权。流程仍需要负责人、任务范围与变更记录。
保持浏览器与移动 Profile 规则一致
团队常对浏览器 Profile 与移动工作区保持不同习惯。一侧有任务记录,另一侧依赖聊天消息。这种不一致会在交接时产生缺口。两边使用相同核心字段:工作区引用、角色、任务范围、当前负责人、证据、异常类别与下次复盘时间。
当需要已批准的移动工作区时,任务中第一次自然引用应标识所选云手机环境,而不只是说「有手机可用」。这样能把宽泛运营路由与产品选型决策分开。
一致不等于屏幕或工具完全相同。它意味着无论任务发生在浏览器、受管 Android 工作区还是支持队列,管理者都能理解任务。
日常 Profile 复盘流程
用简短、可重复的复盘,而不是等到季度清理。班次开始时,确认分配给进行中工作的 Profile,并记录任何临时覆盖。班次中,仅在任务范围或负责人变化时记录 Profile 变更。结束时,复盘暂停或升级的工作,并确认每项都有下一个负责人。
日常复盘可回答五个问题:
- 今天哪些 Profile 被主动分配?
- 每个活跃任务是否都点名一位当前负责人?
- 是否有任务移到了不同 Profile,为什么?
- 是否有待移除的访问或即将到期的覆盖分配?
- 哪些异常应改变 SOP 或 Profile 设计?
这一例程对小团队足够轻量,对大团队也足够有用。它把 Profile 管理从搭建练习变成可工作的控制。
场景:避免客户工作区混用
设想一家代理机构服务两个品牌,内容排期相似。操作员收到复盘帖文的请求。没有分配记录时,他们可能打开最近使用的工作区并假设正确。结果可能是在错误上下文中复盘、错过截止时间,或留下混乱的审计轨迹。
有了多 Profile 管理,工作请求包含客户引用、已批准 Profile、负责人、截止时间与证据规则。如果具名 Profile 不可用,操作员暂停任务,并请运营负责人分配已批准的替代项。团队不即兴切换。
任务完成后,复盘者记录结果并关闭事项。如果同样的混用风险再次出现,团队改进标签、入口字段或队列路由,而不是指责个别操作员。
多 Profile 管理的恢复规则
Profile 混淆应有可预期的恢复路径。第一条规则是:当操作员无法确认所选工作区匹配分配时,停止活跃任务。不要因为任务看起来常规,或最近用过该 Profile 就继续。快速的错误动作会在之后制造更大的纠正问题。
接下来,在任务记录中保留最后确认的动作。说明复盘了什么、没有改什么、以及有哪些证据。然后把事项发给具名运营负责人或备份负责人。对方可以确认正确 Profile、重新分配任务,或在请求无效时关闭事项。
使用区分明确的异常标签。「选错工作区」不同于「工作区不可用」。「任务范围不清」不同于「需要访问复盘」。清晰类别能产生更好的周度数据,因为团队能看出是标签问题、访问问题还是入口问题。
在周度复盘中,抽样已解决的 Profile 异常。询问 Profile 用途是否清晰、队列是否选对工作区、操作员是否有实际方式暂停。如果相似事件出现不止一次,更新标签、任务表单或 SOP。不要新增 Profile,除非工作真正需要独立边界。
用白话记录恢复决策。例如:「在任何变更前暂停任务;运营负责人确认正确 Profile;重新分配到内容复盘队列。」后续复盘者应无需打开多条聊天线程就能理解结果。
最后,复盘该 Profile 本身是否仍有必要。反复混用可能揭示两条工作流应合并到一个更清晰的角色下。答案不一定是更多 Profile,而是能保持任务上下文与归属清晰的最小结构。
将决策日期、复盘者与修订后的范围保留在 Profile 记录中,供后续审计。
常见错误
第一个错误是使用「main」「backup」「new profile」这类通用名称。这些标签没有稳定业务含义。改用角色与工作流引用。
第二个错误是让 Profile 超出其用途继续存活。停用环境应走退役流程:移除访问,并在需要时保留记录。
第三个错误是把 Profile 访问当作任务分配。某人可能被允许打开工作区,但仍不拥有某个客户、内容或运营决策。
第四个错误是在标签或宽泛运营备注中存放私人信息。让 Profile 引用有意义但不敏感,私人细节只放在已批准的记录系统中。
常见问题
什么是多 Profile 管理?
它是定义并治理独立工作区的实践,使用途、访问范围、任务归属与恢复路径清晰。
每个 Profile 都需要一位永久负责人吗?
不需要。一个 Profile 可以支持角色组,但其内每个活跃任务应有一位当前负责人与文档化的备份路径。
团队如何防止跨 Profile 混淆?
开工前在任务中分配 Profile,使用稳定标签,记录任何已批准的移动,并在所需环境不清时暂停。
停用 Profile 应立即删除吗?
在不再需要时及时移除访问。按组织政策保留有限记录,使过去的任务证据仍可理解。
最好的首个审计字段是什么?
从 Profile 用途与当前负责人开始。这两个字段更容易发现孤立环境与未分配工作。