
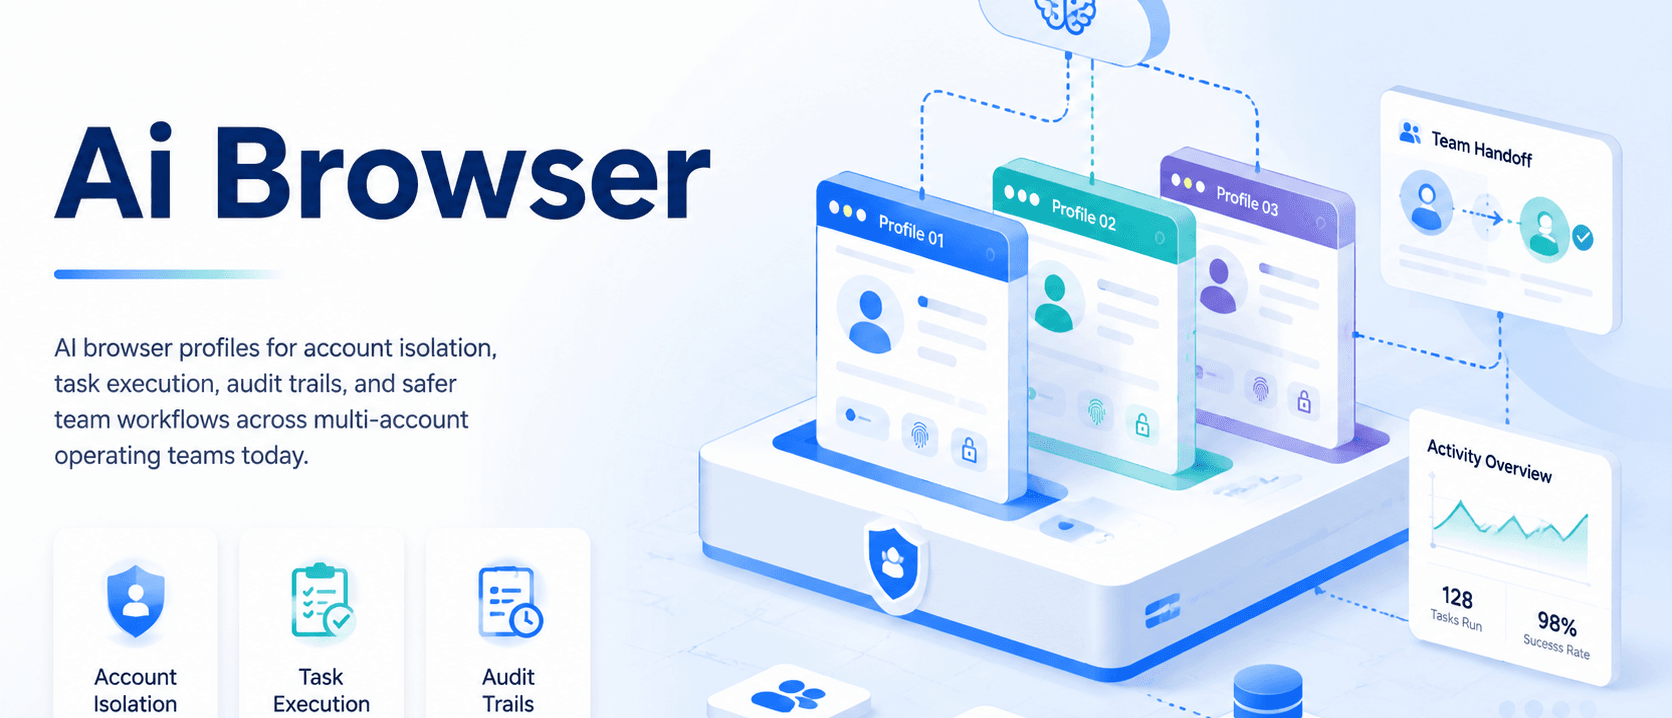
AI 浏览器是一种执行工作区,用于保持账号身份、浏览器上下文、路由与任务规则相互分离。配置把该工作区模型应用到特定账号、客户、地区或操作员。
核心要点
- 配置将身份上下文、路由、权限与任务执行规则配对
- 仅当团队同时控制代理、设备信号、存储与操作员访问时,账号隔离才有效
- 配置让团队从手动切换浏览器,转向可重复执行与更清晰归属
- 正确设置包含停止规则、日志与审阅步骤,而非不受约束的自动化
- 试点应衡量任务完成、审阅负荷、账号错误与交接质量
什么是用于账号隔离与任务执行的 AI 浏览器配置?
AI 浏览器配置是独立的浏览器工作区,用于把账号身份、会话数据、路由与任务指令分开。每个配置就像一条运营通道,对应一个账号、客户、地区或工作流。
实际目标不是表面分离。有用的配置让操作员更难混用 cookie、复用错误代理,或在错误账号下运行错误任务。管理者也获得可分配、审阅、暂停或在工作变更时退役的清晰单元。
团队通常通过三项检查评判配置系统:
- 身份边界:cookie、存储、浏览器指纹设置与登录状态限定在一个工作区内。
- 执行边界:任务以正确账号、路由与审批规则运行。
- 审计边界:审阅人可看到发生了什么,而不依赖记忆或聊天消息。
这很重要,因为当工作区非正式时,多账号工作会失败。电子表格可以跟踪账号,但无法阻止操作员打开错误会话或使用错误环境。
为何 AI 浏览器配置对账号隔离重要
账号隔离把浏览器配置变成运营控制。配置应让正确路径比意外路径更容易。
考虑管理区域网页门户的支持团队。一名操作员上午处理账号 A,下午处理账号 B。若两个账号共享同一本地浏览器、配置存储与网络路由,小错误会变得难以诊断。
有了基于配置的设置,团队可按客户、账号类型或工作流分离访问。操作员打开已分配配置、完成任务,并留下可供审阅的痕迹。这不会消除所有平台或合规问题,但会减少可避免的混用。
有用的隔离也连接到基础设施。浏览器工作区可能需要通过代理网络做干净路由、通过设备隔离做设备级分离,或通过云手机做移动执行。浏览器层不应假装单独解决每一种信号。
关于内容质量与用户优先指导,Google Search Central 建议为用户而非搜索引擎创建有用内容。同样的纪律适用于内部运营系统:先清晰解释工作流,再衡量它是否帮助团队更好工作。来源:Google Search Central。
关键收益与使用场景
当团队需要跨大量账号做可重复网页工作时,最强场景出现。配置成为受控工作单元,而非个人浏览器快捷方式。
适合
- 需要独立客户门户的客户支持团队。
- 运行经批准社媒或市场工作流的营销团队。
- 检查区域后台或竞品页面的研究团队。
- 需要班次之间一致交接的运营团队。
不适合
- 没有账号归属或审阅规则的工作流。
- 忽视平台条款或客户权限的任务。
- 在定义 SOP 之前就想要自动化的团队。
- 无人复盘失败或异常账号行为的设置。
对多账号管理而言,配置让分配更容易。管理者可将账号映射到配置、将操作员映射到配置组,并将周期性任务映射到已批准手册。
对移动密集工作流,浏览器配置可与移动自动化并列。浏览器处理网页后台,移动基础设施处理应用侧执行。这种拆分比强迫每个动作通过一个工具更干净。
如何开始使用 AI 浏览器配置
从工作流起步,而非工具清单。配置系统应镜像账号的实际使用方式。
- 按运营上下文分组账号:按客户、市场、平台、风险等级或团队角色分离
- 定义配置字段:跟踪负责人、用途、代理路由、设备上下文、登录方式、审阅节奏与允许任务
- 设定访问规则:给操作员其需要的配置,而非归属不清的共享池
- 挂接任务手册:把每个配置指向正确的 SOP、清单或审批步骤
- 创建停止规则:当出现登录提示、异常验证、账号警告或数据不匹配时暂停工作
- 每周复盘日志:查找重复失败、路由错误、跳过步骤与归属不清
美国国家标准与技术研究院(NIST)将身份、访问与监控视为持续的网络安全职能,而非一次性设置工作。这一框架在这里有用,因为配置控制应包含准备、运行与复盘。来源:NIST Cybersecurity Framework。
应避免的常见错误
常见错误是把配置当作魔法盾牌。它只是边界。边界仍需要干净输入、清晰权限与有纪律的使用。
一种失败模式是无计划的代理复用。若多个账号随机共享路由,团队可能不知道问题来自账号、IP、操作员还是任务。配置应记录路由选择,以便追踪失败。
另一种失败模式是过度自动化。团队有时在理解例外处理之前就连接任务智能体。更安全的试点从辅助执行、敏感步骤人工审批,以及窄任务列表开始。
日志也需要谨慎。OWASP 建议记录足够的安全相关信息以支持调查,同时避免粗心暴露敏感数据。浏览器配置系统在存储任务备注、凭据或客户上下文时,应遵循同一原则。来源:OWASP Logging Cheat Sheet。
试点与衡量清单
配置上线应小到足以检查。十个运行良好的配置,通常比一百个无人管理的配置更能教会团队。
用窄工作流做两周试点:
- 任务完成率:无需人工救援即可完成的已分配任务
- 审阅负荷:需要管理者批准或纠正的动作
- 账号错误:出现的提示、警告或登录失败
- 交接质量:另一名操作员是否能理解配置状态
- 路由准确性:每个配置是否使用了预期路由与环境
- SOP 缺口:操作员请求澄清的时刻
决策规则应简单。仅在团队能解释失败、修好手册,并以更少混乱重复同一工作流之后,再扩展。
简单的 AI 浏览器配置示例
小团队可能从三个网页账号与两名员工开始。一人每天早上发布更新,另一人检查表单、回复,并标记工作完成。
没有配置时,两人可能共享一台笔记本电脑或一份已保存登录列表。第一天感觉很快,但会模糊谁做了什么,并让小错误难以追踪。
有了配置,每个账号获得自己的通道。团队给通道命名、加入正确路由,并链接任务列表,这样员工当天只打开需要的通道。
当出现登录检查时,工作停止。备注应说明什么变了、出现了什么界面、谁看到了,以及下一个人应避免什么。这一慢步骤让团队在压力下不猜测。
一周后,管理者检查简单事实:
- 错误最多的通道
- 耗时最多的任务
- 帮助下一个人完成工作的备注
这一小测试给团队更安全的基础。它显示 SOP 何处清晰、培训何处薄弱,以及设置何处需要更好拆分。
需跟踪的 AI 浏览器配置字段
保持配置记录简短。表单太长时团队会跳过字段,因此每个字段都应有助于交接或审阅。
| 字段 | 记录什么 | 为何重要 |
|---|---|---|
| 负责人 | 团队负责人或具名员工 | 工作卡住时有明确可问的人 |
| 账号用途 | 支持、发布、审阅、研究或 QA | 阻止配置被用于混杂工作 |
| 路由 | 预期代理、地区与访问路径 | 让路由错误更易发现 |
| 任务列表 | 允许步骤与需要审批的步骤 | 避免员工在时间压力下猜测 |
| 上次检查 | 日期、结果、问题备注与下一负责人 | 帮助下一个人从已知状态开始 |
常见问题
AI 浏览器与指纹浏览器相同吗?
否。指纹浏览器聚焦浏览器身份设置。AI 辅助的浏览器配置还可能包含任务指令、审批与执行工作流。
配置能消除账号风险吗?
否。配置减少可避免的混用,但不会覆盖平台政策、坏输入或粗心自动化。
一个配置应管理多少账号?
通常一个账号,或一个范围很紧的运营上下文。共享配置使审阅与恢复更难。
每个任务都应自动化吗?
否。敏感动作需要人工审阅,尤其在试点期间或出现异常账号提示之后。
团队应记录什么?
记录任务状态、操作员、配置、路由、例外与审阅决策。避免存储不必要的秘密。
何时应退役配置?
当账号、客户、路由或工作流不再匹配其原始用途时退役。
移动执行放在哪里?
用浏览器配置做网页工作,用移动基础设施做应用侧工作流。没有清晰交接规则时不要混用两者,因为混用工具会使错误更难追踪。