
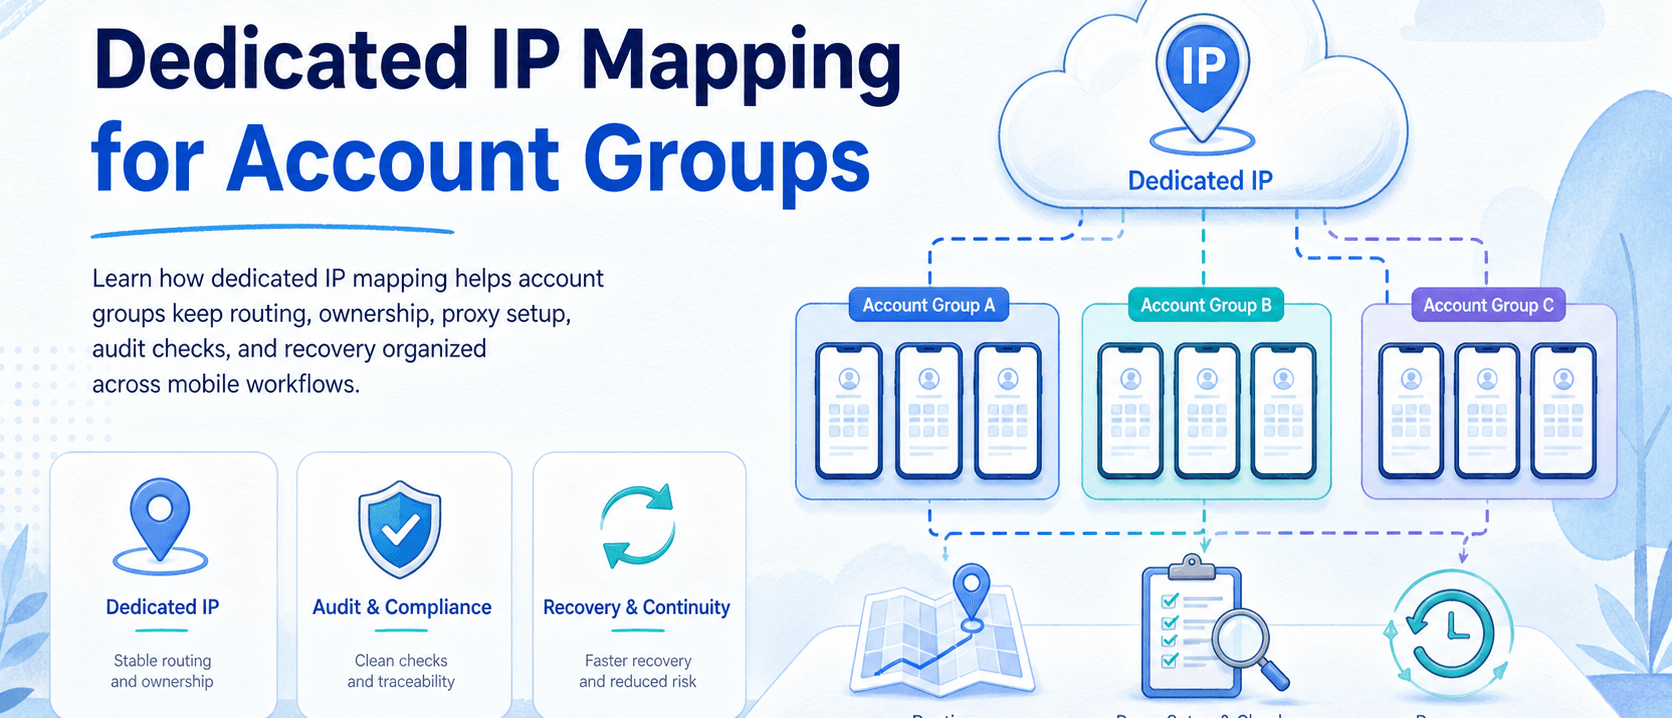
专用 IP 是可分配给既定账号组、工作区或工作流的稳定出站路由。专用 IP 映射,则是把这条路由与账号归属、环境设计和排障记录绑在一起的运营做法。
跑移动工作流的团队,问题往往在增长之后才露出来。有人加账号,有人改代理,第三人又从别的环境跑任务。事后没人说得清:哪个账号组走了哪条路由。
专用 IP 计划修的是运营记录。它告诉团队哪些账号属于一组、用哪个执行环境、从哪条路由出站,以及谁拥有变更。
核心要点
- 专用 IP 应映射到账号组,不要随手挂到单个任务上。
- 映射要记下账号负责人、环境、路由、地区、变更历史与恢复负责人。
- 专用路由能提高清晰度,盖不住平台政策或账号质量问题。
- 云手机代理配置应包含泄露检查、路由日志与停止规则。
- 试点从一个账号组、一条路由开始,再扩展。
什么是账号组的专用 IP 映射?
专用 IP 是为既定用例分配的稳定 IP。AWS 把 Elastic IP 描述为云计算的静态公网 IPv4;Cloudflare 把专用出口 IP 描述为专属分配给账号的静态 IP。这些例子不是社交媒体操作手册,但说明了同一网络概念:稳定出口路由可以被分配、记录和管理。参见 AWS Elastic IP addresses 与 Cloudflare dedicated egress IPs。
对账号组来说,映射应连上四个对象:
| 对象 | 含义 | 为何重要 |
|---|---|---|
| 账号组 | 同一客户、平台、地区或工作流的账号 | 保持归属清晰 |
| 执行环境 | 浏览器配置、云手机、Android 设备或应用工作区 | 显示工作在哪运行 |
| 路由 | 专用 IP、代理端点、地区或出口策略 | 控制出站路径 |
| 记录 | 负责人、变更历史、测试结果与恢复路径 | 使排障成为可能 |
代理网络应按基础设施来管,不是藏行踪的捷径。团队需要知道谁改了路由、哪个账号组受影响。
为何账号组的专用 IP 映射重要
主要价值是可追溯。团队能复盘路由历史、发现混杂环境,并按客户或工作流分开账号组。
Cloudflare 的出口策略文档描述了经专用出口 IP 路由流量,并把这些 IP 加入第三方白名单。模式有用,因为它把策略、目的地和路由分开。参见 Cloudflare egress policies。
对移动工作流,路由清晰很关键:设备状态和网络状态可能各自漂移。云手机可能还留着应用会话,代理路由却已变了。操作员往往要等到任务失败或客户追问,才发现不对。
路由计划也不该被讲成绕过平台规则的办法。Meta 的不真实行为政策,把资产的欺骗性使用与协同活动列为禁止类别。路由计划应支撑可追责运营,而不是未管理的账号网络。参见 Meta 的 Inauthentic Behavior policy。
涉及广泛的云手机路由时,先搞清基础的云手机执行环境概念,再分配 IP。
核心收益与适用场景
团队有多个账号组、又需要可重复路由规则时,价值最明显。
常见用途:
- 按路由分离客户账号组
- 让区域账号工作区更好审计
- 给长期移动工作流分配稳定路由
- 减少团队间意外路由混用
- 在代理更新前后留下变更记录
- 路由失败时有恢复路径
对多账号管理,收益是运营控制:管理者能问清哪条路由属于哪个组;操作员开工前能核对移动环境是否走预期路由。
对云手机代理配置,收益是一致性:每个账号组都能配上移动环境、代理配置和路由测试,减少意外切换。
对重视合规的团队,收益是证据:何时变更、谁批准、哪些设备受影响、下次测试是否通过,都能展示。
如何开始做
别先买更多路由。先映射真正需要稳定路由的账号组。
- 列出账号组。 按客户、地区、平台、工作流或账号负责人分组。
- 分配环境。 把每组接到浏览器配置、云手机或 Android 设备池。
- 选择路由类型。 决定该组需要专用 IP、区域代理还是共享路由。
- 记录归属。 命名路由负责人、备份负责人与变更批准规则。
- 跑泄露检查。 工作流开始前确认可见路由。
- 记录变更。 把路由、环境、账号组、时间戳与测试结果放在一起。
- 定义停止规则。 路由、登录状态或环境身份不清时暂停任务。
NIST 的零信任架构指引比代理配置更广,但支持同一运营想法:访问决策应依据策略与上下文,而不是默认信任。对账号运营来说,路由映射应明确、可审核。参见 NIST SP 800-207 Zero Trust Architecture。
工作流依赖已安装应用或持久移动会话时,设备隔离也应进设计。路由只是一层;设备、账号工作区与任务记录同样重要。
常见错误
第一个错误是把一条路由映射到一切。报表起初好看,某个客户或组要复盘时就会乱。
第二个是无记录地改路由。代理变更应有负责人、原因、时间戳、受影响账号与测试结果。
第三个是把路由检查当可选项。一层配置对了,执行层仍可能失败。要从实际浏览器配置或云手机环境测。
第四个是为图方便混用账号组。两组客户、负责人、地区或政策不同,就不应随便共享同一路由记录。
第五个是对客户或操作员讲危险话术。别把专用 IP 卖成神奇的账号保护层。它提供的是路由控制、可追溯性与更清晰运营。
验证与代理泄露检查
验证应发生在账号组跑真实工作之前。检查要确认:外部服务从实际环境看到的是什么。
通过/失败清单:
通过
- 从实际云手机或浏览器配置出现预期 IP
- 路由与账号组记录匹配
- 操作员能看到路由负责人与上次变更时间
- 失败检查会创建恢复任务
失败
- 设备显示的路由与账号记录不同
- 操作员认不出谁改了路由
- 多个账号组共享一个未记录端点
- 不匹配后没有停止规则
对移动自动化工作流,路由检查应是运行准备的一部分,不能靠记忆,也不能靠操作员忘了更新的单独表格。
谁适配,何时跳过
适配:管理多个账号、客户、地区或移动工作流的团队;以及需要更清晰路由记录来支持和排障的团队。
较弱:只有一个账号、一台设备、没有路由复杂度。这时简单、有文档的环境可能就够。
最强匹配出现在账号组有不同归属边界时——不同客户、区域团队、社交平台、应用工作流或支持队列。
错误匹配是用专用 IP 掩盖糟糕的账号运营。路由修不好薄弱内容、归属不清、类垃圾行为或政策问题。
团队维护不了映射时,先别上专用路由。没有归属、测试与变更日志的专用路由,只是另一个隐藏依赖。此时先建账号清单与环境记录。
工作流本来就不需要路由分离时也跳过。单个内部测试账号、一名操作员、一台设备,可能只要简单网络备注。多人、多客户、多应用或多地区共享同一运营系统时,专用路由更值。
成本也是边界。专用路由可能抬高供应商、管理与支持成本。应拿这笔账去换更清晰排障、更好客户分离、更容易运营复盘。
试点上线、衡量与恢复
从一个账号组开始。分配一条路由、一名负责人、一组云手机或浏览器配置。跑一周日常任务,再复盘记录。
衡量四个字段:
- 路由不匹配事件
- 失败的泄露检查
- 人工恢复时间
- 每个账号组的路由变更次数
试点要回答一个问题:映射是否在日常工作里减少了混淆?操作员还在问该用哪条路由,说明映射还不够清楚。
恢复规则要写死。出现不匹配:暂停工作流、确认预期路由、检查环境、更新记录,并记下最终结果。
常见问题
1. 什么是专用 IP?
分配给既定账号、组或组织的稳定 IP 路由。本文里,它作为账号组路由的一部分使用。
2. 专用 IP 会让账号变安全吗?
不会。它能改善路由清晰度,替代不了良好的账号运营、平台合规或人工审核。
3. 账号组应如何映射?
按客户、地区、平台、负责人或工作流分组,再为每组分配环境与路由记录。
4. 此语境下的代理泄露是什么?
可见出站路由,与账号组或环境的预期路由不匹配。
5. 每个账号都应有自己的专用 IP 吗?
不一定。有些团队按账号组映射。选择取决于归属、工作流、地区与支持需求。
6. 路由检查应多久跑一次?
重要工作流前、路由变更后、环境变更后。长期团队可加定时检查。
7. 何时共享路由就够?
低量内部测试或单账号工作流,共享路由可能够用。归属、客户分离或排障需求更强时,用专用路由。
8. 除 IP 本身外还有哪些成本?
路由管理、配置检查、操作员时间、监控与恢复。IP 只是一行;长期成本来自保持映射准确。