
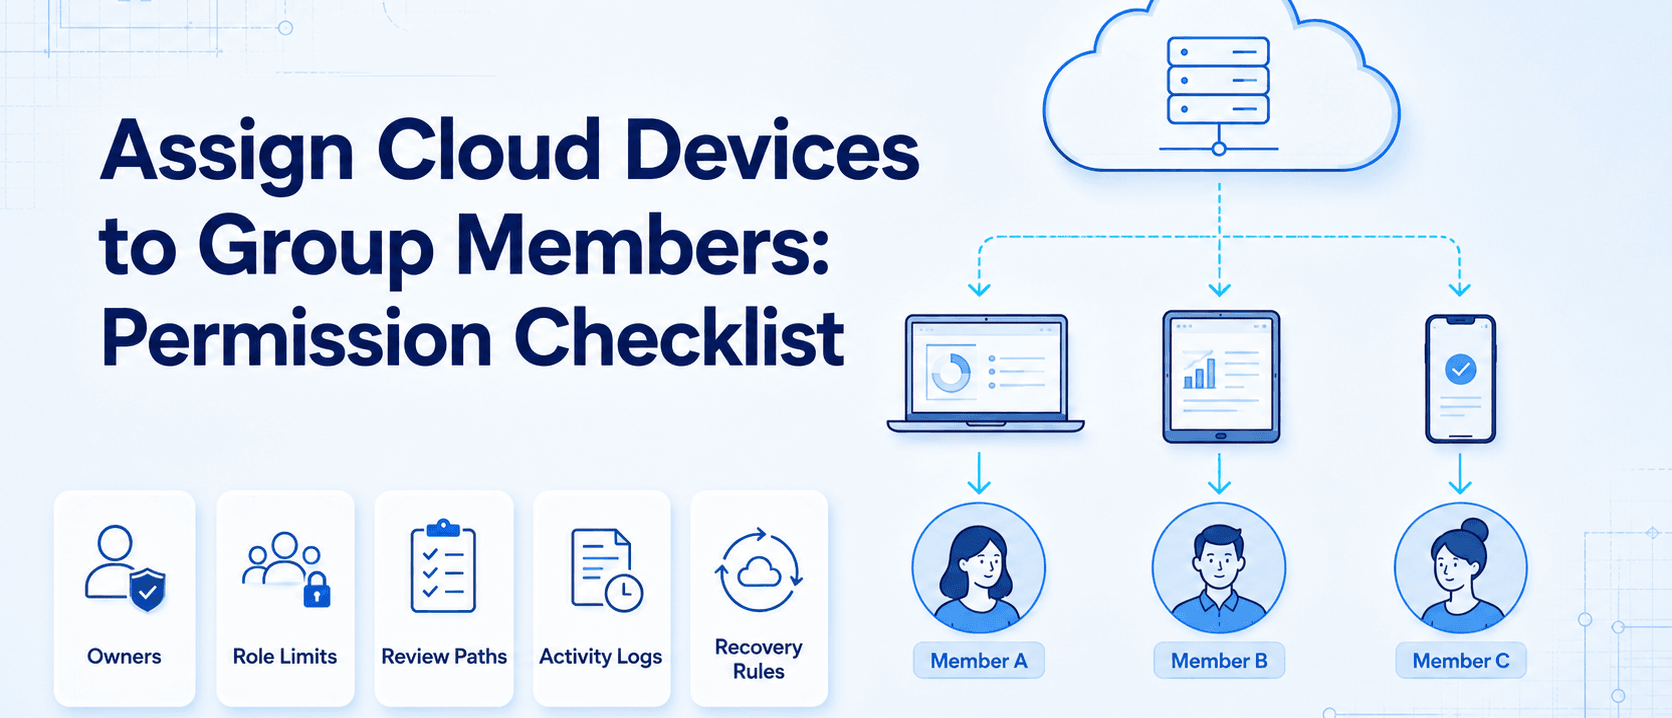
将云设备分配给分组成员,是指给队友受控地访问特定远程设备、账号与工作流。关键词是受控:团队决定的不只是谁能打开云手机,还包括谁拥有账号状态、谁可行动、谁必须请求审核,以及谁恢复失败任务。
本检查清单适合跨多人共享云手机或浏览器配置的社媒团队、电商操作员、客服团队与增长代理机构。没有清晰规则,设备池会变嘈杂;有了规则,每台设备都有用途。
核心要点
- 把每台设备映射到具名负责人、任务范围与审核路径。
- 设备访问遵循角色规则,而不是非正式密码共享或一个大型团队登录。
- 在增加更多账号、操作员或自动化之前,先跑小试点。
什么是将云设备分配给分组成员?
把每台远程设备链接到用户、分组、账号与任务边界。设备可能是云手机、指纹浏览器配置,或团队使用的移动执行工作区。
AWS Device Farm 将远程访问描述为通过浏览器会话与托管设备交互。业务团队需要的不只是远程访问,还有归属、最小权限、日志与恢复步骤。
Microsoft Learn 关于分组的说明 也适用:把用户放入清晰分组,再把设备访问分配给拥有该工作的分组。
为何权限检查清单很重要
常见错误是把设备访问当作库存任务:买设备、给人访问,假设工作流会保持干净。团队成长后这会崩——操作员在不同时刻发布、回复、审核敏感消息并处理失败状态。设备共享但角色不清时,没人分得清谁改了什么。
Shopify 员工权限模型 把可访问区域与动作分开。能跑例行任务的人,不应自动拥有设备设置、账号恢复或工作区配置。
使用场景
| 使用场景 | 设备分配规则 |
|---|---|
| 社媒发布 | 把每个品牌或客户账号分配给具名云手机 |
| 客户回复 | 给操作员收件箱访问,敏感回复路由到审核 |
| 电商检查 | 把市场账号分配给负责人与备份 |
| 班次工作 | 为下一位操作员保持同一设备状态可用 |
| 恢复审核 | 把失败提示或账号问题发给具名恢复负责人 |
Atlassian 审计日志说明 提醒:记录设备、用户、动作、结果、审核人与下一步。这也支持设备隔离。
分配检查清单
| 检查点 | 通过条件 | 失败信号 |
|---|---|---|
| 设备用途 | 设备有业务用途,如 Instagram Client A 回复 | 设备仅按编号命名 |
| 分组范围 | 成员绑定到发布、回复、监控、研究或恢复 | 每位成员可打开每台设备 |
| 负责人与备份 | 每台设备有一位负责人与一位备份 | 人人都假设别人会修复提示 |
| 允许动作 | 操作员知道哪些动作无需批准即可运行 | 操作员个案决定 |
| 停止规则 | 敏感提示、身份检查与失败登录转入审核 | 操作员在没有恢复路径下持续重试 |
| 活动日志 | 记录设备、账号、操作员、任务、结果与下一步 | 团队依赖聊天记忆 |
手动路径清晰后,再把检查清单连接到移动自动化。自动化应遵循角色模型。
权限矩阵
| 访问级别 | 谁获得 | 典型动作 | 审核规则 |
|---|---|---|---|
| 查看者 | 经理、客户负责人或审计员 | 检查状态、备注与活动历史 | 不允许设备动作 |
| 操作员 | 发布、回复或监控队友 | 在具名设备内运行已分配任务 | 遇敏感提示停止 |
| 审核人 | 团队负责人或账号负责人 | 批准高影响回复、恢复步骤与工作流变更 | 动作继续前确认 |
| 恢复负责人 | 资深操作员或管理员 | 处理失败登录、设备提示与账号交接 | 记录原因与结果 |
| 管理员 | 系统负责人 | 创建分组、分配设备、更新工作区设置 | 仅用于设置与例外 |
网页账号可能属于指纹浏览器配置;移动优先账号可能需要专用云手机。控制问题:该账号需要哪个环境,哪个角色应触碰它?
保持第一版简单。五个访问级别够用;移除任何无人能解释的级别。
试点与恢复检查
用小设备集跑 7 日试点:3–5 台设备、一个平台、一条工作流。
衡量:未授权访问尝试、交接延误、无人负责的失败提示、审核延误、恢复时间。第二名操作员应能在不询问私人聊天记录的情况下继续设备任务。
任一检查失败,先修权限与日志,再扩设备。
常见问题
所有人都能打开所有云设备吗?
不应。按分组与任务范围分配,遵循最小权限。
一台设备可以服务多个账号吗?
可以,但仅当用途、负责人与交接规则写清,且不会造成会话混用。
自动化前必须有权限矩阵吗?
是。自动化会放大不清归属。
应记录哪些字段?
设备、账号、操作员、任务、结果、审核人与下一步。
权限多久复核一次?
人员、客户或工作流变更后复核;稳定团队可按季度基线复核。